

Muitas empresas têm programas de segurança do trabalho bem escritos, documentados e assinados. O problema é que eles ficam na gaveta. O ciclo PDCA aplicado à segurança do trabalho existe exatamente para resolver isso: tirar a SST do papel e transformá-la em um processo vivo, que melhora a cada ciclo.
Leia mais:
- 5 Diferenças Entre Perigo e Risco: Aplique Corretamente no Seu GRO
- PPRA acabou: saiba o que o GRO exige da sua empresa
- Como montar uma CIPA: passo a passo completo (Guia NR 5)
- Mapa de Risco: o que é e como fazer (Passo a Passo)
O cenário é comum: a empresa elabora o PGR, realiza os treinamentos obrigatórios no início do ano, registra tudo com cuidado e no trimestre seguinte, os mesmos desvios voltam a aparecer. O técnico de SST apaga incêndios, o gestor cobra resultados, e ninguém consegue enxergar por que o sistema não avança. O que falta não é esforço. É método.
Neste artigo, você vai entender como estruturar a gestão de SST da sua empresa com base nas quatro fases do PDCA, como isso se conecta diretamente com as exigências da NR-1 e do PGR, quais os erros mais comuns nessa implementação e o que fazer para que o ciclo realmente funcione, semana após semana, não só durante auditorias.
O que é o Ciclo PDCA e por que ele funciona para SST
O PDCA — sigla para Plan, Do, Check, Act (Planejar, Executar, Verificar, Agir) — foi popularizado pelo estatístico americano W. Edwards Deming na segunda metade do século XX como ferramenta de controle de qualidade. Décadas depois, continua sendo uma das metodologias de gestão mais aplicadas no mundo, justamente porque sua lógica é simples o suficiente para ser compreendida por qualquer equipe e robusta o suficiente para sustentar sistemas complexos.
O princípio é direto: você planeja uma ação, executa, mede o resultado, e com base no que encontrou, age para corrigir ou melhorar. Depois, recomeça. Não é um projeto com início e fim, é um ciclo contínuo.
Por que o PDCA se encaixa na lógica das normas regulamentadoras
A gestão de SST, por sua natureza, é cíclica. Riscos mudam conforme processos, equipamentos e pessoas mudam. Uma medida de controle eficaz hoje pode se tornar insuficiente amanhã. As próprias normas regulamentadoras já pressupõem essa dinâmica.
A NR-1, por exemplo, exige que o Programa de Gerenciamento de Riscos (PGR) seja um documento vivo, revisado periodicamente e sempre que houver mudanças relevantes no ambiente de trabalho. O GRO (Gerenciamento de Riscos Ocupacionais) é, na essência, uma aplicação prática do PDCA: identificar perigos, planejar controles, implementar, monitorar e revisar.
Quando a empresa estrutura sua gestão de SST dentro do PDCA, ela não apenas melhora internamente, ela também constrói evidências claras para auditorias, fiscalizações e defesas trabalhistas.
As 4 fases do PDCA aplicadas à segurança do trabalho
Plan (Planejar) — identificando riscos e definindo metas
A fase de planejamento é onde tudo começa e onde a maioria dos programas de SST peca. Planejar não significa listar riscos em uma planilha e arquivar. Significa transformar o levantamento de perigos em metas mensuráveis, com responsáveis definidos e prazos realistas.
Na prática, isso envolve:
- Realizar ou atualizar o mapeamento de riscos por setor (físicos, químicos, biológicos, ergonômicos, mecânicos e psicossociais, estes últimos agora formalmente exigidos pela NR-1 Anexo II)
- Priorizar riscos com base em critérios de probabilidade e severidade
- Definir indicadores de desempenho (taxa de acidentes, taxa de quase-acidentes, percentual de conformidade em inspeções)
- Estabelecer o plano de ação: quais treinamentos serão realizados, quais EPC/EPIs serão implementados, quais procedimentos serão revisados
- Atribuir responsáveis e datas-limite para cada ação
Um erro clássico nessa fase é planejar com base apenas em exigências legais — “o que precisamos fazer para não ser autuados” — em vez de planejar com base no risco real. A conformidade é consequência de uma gestão bem feita, não o objetivo central.
Do (Executar) — treinamentos, DDS, inspeções e controles
A execução é a fase mais visível, mas não necessariamente a mais bem feita. Realizar um treinamento não significa que o conhecimento foi absorvido. Fazer uma inspeção não significa que os desvios foram corrigidos. A fase “Do” precisa de disciplina operacional.
Os elementos típicos desta fase em SST incluem:
- Realização dos treinamentos previstos no plano (NRs aplicáveis, procedimentos internos, uso de EPIs)
- Diálogos Diários de Segurança (DDS) com registros consistentes
- Inspeções periódicas de equipamentos, instalações e práticas de trabalho
- Implementação de medidas de controle previstas no PGR
- Comunicação de riscos às equipes — com evidência documentada dessa comunicação
- Registro de quase-acidentes e condições inseguras reportadas
É aqui que a rastreabilidade faz diferença. Saber que um treinamento aconteceu não basta — é preciso saber quem participou, quando, qual conteúdo foi abordado, se houve avaliação de eficácia e onde está o certificado. Essa cadeia de evidências é o que protege a empresa juridicamente e permite que o ciclo avance para a próxima fase com dados confiáveis.
Quer estruturar os treinamentos da sua equipe com rastreabilidade completa e conformidade com a NR-1? Fale com a Escudo: https://wa.me/5547997610756
Check (Verificar) — indicadores, auditorias e registros
Se a fase “Do” é a mais visível, a fase “Check” é a mais negligenciada. Muitas empresas executam ações de SST sem nunca parar para medir se elas funcionaram. O resultado é um programa que existe, mas não evolui.
Verificar, neste contexto, significa:
- Analisar os indicadores definidos no planejamento: a taxa de acidentes caiu? Os quase-acidentes aumentaram (o que pode ser positivo, significa que a cultura de reporte melhorou)? As inspeções estão sendo realizadas no prazo?
- Comparar o que foi planejado com o que foi executado: há desvios entre plano e realidade?
- Realizar auditorias internas: os procedimentos estão sendo seguidos? Os registros existem e estão acessíveis?
- Analisar causas-raiz de incidentes e não-conformidades, não apenas registrar o que aconteceu, mas entender por quê.
A auditoria interna não é uma ameaça ao gestor de SST. É a ferramenta que transforma dados em diagnóstico. Sem ela, o próximo ciclo de planejamento será baseado em suposições, não em evidências.
Act (Agir) — correção de desvios e melhoria contínua
A fase “Act” é onde o ciclo ganha seu verdadeiro valor. Com base no que foi verificado, a empresa toma três tipos de ação:
- Ações corretivas: eliminar causas de não-conformidades identificadas
- Ações preventivas: endereçar riscos identificados antes que gerem incidentes
- Melhorias: aprimorar processos que funcionam, mas podem funcionar melhor
É também aqui que o ciclo se reinicia. As ações definidas nesta fase alimentam o próximo planejamento e é por isso que o PDCA é representado como um ciclo, não como uma linha reta.
Uma empresa que leva a sério a fase “Act” tem reuniões periódicas de análise de SST, revisões formais do PGR, e um processo estruturado para incorporar lições aprendidas. Isso não precisa ser burocrático, precisa ser consistente.
PDCA e NR-1 — como as fases se conectam ao PGR e GRO
A atualização da NR-1, com a inclusão do Anexo II sobre riscos psicossociais, reforçou algo que já estava implícito na norma: a gestão de SST precisa ser sistêmica e contínua. O Programa de Gerenciamento de Riscos exige exatamente o que o PDCA estrutura.
Veja a correspondência direta:
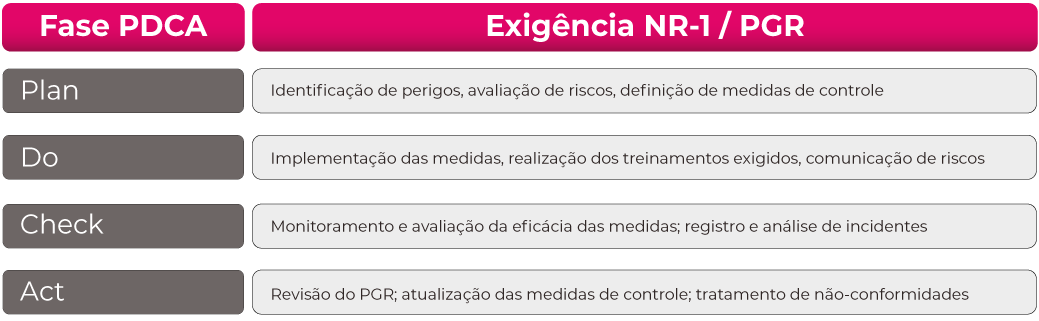
Quando o auditor fiscal chega, ele não quer apenas ver o documento do PGR. Ele quer ver evidências de que o ciclo está rodando: registros de treinamentos, atas de reuniões de SST, relatórios de inspeção, registros de ações corretivas. O PDCA bem executado gera naturalmente essa trilha de evidências.
Erros comuns ao implementar o PDCA em SST (e como evitá-los)
-
Tratar o PDCA como projeto, não como ciclo
O erro mais frequente é implementar o PDCA uma vez, nos primeiros meses do ano, e não revisitar. O ciclo precisa ter uma cadência definida mensal, trimestral ou semestral, dependendo do porte e do nível de risco da operação.
-
Planejar sem dados
Planos de SST baseados em “achismos” não funcionam. A fase de planejamento precisa ser alimentada por dados reais: histórico de acidentes, resultados de inspeções anteriores, feedbacks das equipes operacionais, laudos e avaliações de risco atualizadas.
-
Executar sem registrar
Uma ação que não tem registro não existiu, juridicamente e gerencialmente. A execução precisa ser documentada de forma consistente. Isso inclui listas de presença, certificados, fotos de condições antes e depois de correções, e registros de desvios encontrados em inspeção.
-
Verificar apenas durante auditorias externas
A fase “Check” não pode acontecer só quando a fiscalização está chegando. O monitoramento precisa ser contínuo. Empresas que só verificam quando têm auditoria marcada sempre encontram surpresas — e surpresas em SST costumam ser caras.
-
Não envolver lideranças operacionais
O PDCA de SST não é responsabilidade exclusiva do SESMT. Líderes de equipe, supervisores e encarregados precisam estar dentro do ciclo, participando do planejamento, apoiando a execução e reportando desvios. Sem engajamento da liderança operacional, o ciclo fica isolado no departamento de SST e perde efetividade.

Checklist prático para iniciar o PDCA de SST na sua empresa
Use este checklist como ponto de partida para estruturar ou revisar seu ciclo:
Plan
- [ ] O PGR está atualizado e inclui todos os riscos identificados (incluindo psicossociais)?
- [ ] Os riscos estão priorizados por probabilidade e severidade?
- [ ] Há metas mensuráveis de SST definidas para o período?
- [ ] O plano de ação tem responsáveis e prazos definidos?
- [ ] Os treinamentos necessários estão mapeados por função e NR aplicável?
Do
- [ ] Os treinamentos planejados foram realizados, com registros de presença e avaliação?
- [ ] As inspeções periódicas estão acontecendo na frequência prevista?
- [ ] Os DDS têm registro consistente?
- [ ] As medidas de controle previstas no PGR foram implementadas?
- [ ] Há canal formalizado para reporte de condições inseguras e quase-acidentes?
Check
- [ ] Os indicadores de SST são monitorados com regularidade?
- [ ] Os incidentes e quase-acidentes têm análise de causa-raiz documentada?
- [ ] Há auditorias internas periódicas com relatório formal?
- [ ] Os registros de treinamentos e inspeções estão organizados e acessíveis?
Act
- [ ] As não-conformidades identificadas têm plano de ação corretiva?
- [ ] O PGR é revisado sempre que há mudanças no processo ou nas condições de trabalho?
- [ ] As lições aprendidas de incidentes anteriores alimentam o próximo planejamento?
- [ ] A liderança operacional participa da análise de resultados?
Conclusão
O Ciclo PDCA não resolve todos os problemas de SST de uma empresa. Mas ele cria a estrutura sem a qual qualquer programa de segurança tende a se tornar estático, reativo e incapaz de evoluir. Planejar com dados, executar com disciplina, verificar com honestidade e agir com consistência: esse é o caminho para uma gestão de SST que funciona além do papel.
Em resumo, os pontos centrais que vimos neste artigo:
- O PDCA é um ciclo de melhoria contínua diretamente compatível com as exigências da NR-1 e do PGR
- Cada fase tem entregáveis claros que geram evidências para auditorias e proteção jurídica
- Os erros mais comuns estão na descontinuidade do ciclo, na falta de registros e no não envolvimento das lideranças operacionais
- O checklist apresentado pode ser usado imediatamente para diagnosticar onde o seu ciclo está falhando
A Escudo é especialista em SST e treinamentos corporativos. Oferecemos soluções que ajudam empresas a estruturar a fase “Do” com rastreabilidade completa, desde o gerenciamento de treinamentos obrigatórios até a emissão de certificados com validade jurídica. Se você quer construir um programa de SST que resiste a auditorias e realmente protege suas equipes, fale com a gente.
👉 Entre em contato pelo WhatsApp
